Į visus Jūsų klausimus atsakys, pakonsultuos, pasiūlys sprendimus ir patars

TIS2 (ang. NIS2) direktyva - atitikties sprendimas verslui Lietuvoje
Kibernetinio saugumo lygis paremtas TIS2 ang. NIS2 direktyvos reikalavimais. Skaylink padeda įmonėms pasiekti kibernetinio saugumo atitiktį.

Direktyvos - direktyvomis. Daugiau saugumo - daugiau ramybės.
Saugoti savo organizacijos technologijų infrastruktūrą ir duomenis šiandien yra ne tik gera praktika – tai teisinis įpareigojimas. TIS2 direktyva (tarptautiniu mastu žinoma kaip NIS2 direktyva) įsigaliojo Lietuvoje 2024 m. spalio 17 d. ir iš esmės pakeitė kibernetinio saugumo verslui reikalavimų lygį visoje Europos Sąjungoje.
TIS2 direktyva griežtai apibrėžia privalomas kibernetinio saugumo atitikties priemones ir plečia kontroliuojamų verslo subjektų bei organizacijų aprėptį.
Skaylink jau įgyvendino TIS2 reikalavimus pas save – todėl esame patikimas Jūsų sąjungininkas, siūlantis patirtimi grįstus IT saugumo sprendimus.
Norite greitai ir operatyviai išsiaiškinti dėl TIS2 atitikties?
Aurimas Makauskas
Pardavimų vadybininkas
+37065861651
aurimas.makauskas@skaylink.lt
TIS2 reikalavimai įmonėms - ar Jūsų verslas patenka į TIS2 taikymo sritį?
Jei Jūsų veikla susijusi su visuomenei būtinų poreikių užtikrinimu, Jūs tikrai patenkate į šį sąrašą. Atkreipkite dėmesį, kad į direktyvos subjektų sąrašą patenka įmonės, kuriose dirba daugiau nei 50 darbuotojų arba kurių metinė apyvarta - daugiau nei 10 mln. EUR.

Kibernetinis saugumas verslui - nebe iššūkis, o kasdienė rutina
Nepriklausomai nuo veiklos specifikos TIS2 direktyvos reikalvimus privalo įgyvendinti įmonės, kurių metinė apyvarta viršija 10 mln. EUR. arba darbuotojų skaičius yra didesnis nei 49. Išimtis taikoma darbuotojų skaičiui, jeigu kritiniame sektoriuje esate vienintelis subjektas.
52%
smulkių bei vidutinio dydžio įmonių pripažįsta būtinų kibernetinės saugos įgūdžių trūkumą ir 57% pripažįsta paskirtų kibernetinės saugos profesionalų trūkumą.
79%
išreiškia susirūpinimą dėl nuotolinio darbo saugumo pažeidžiamumo ir norėtų tai tobulinti. Daugiafaktorinis autentifikavimas (MFA) ir prieigų kontrolė yra pirmieji žingsniai šios rizikos valdymui.
86%
įvardina kibernetinę saugą tarp svarbiausių penkių savo organizacijos problemų, kas reiškia milžinišką žinių, informacijos ir konkrečių veiksmų stygių.
Susipažinkite su Skaylink saugumo sprendimais
Nedelskite, kad ramiai ir apgalvotai galėtumėte pasirengti ir įgyvendinti direktyvos reikalavimus. Vakar diena - jau istorija. Rytdiena - dar neatėjo. Dabar geriausias laikas veikti!
Kaip pasiekti TIS2 atitktį - TIS2 atmintinė
Kad atitiktumėte TIS2 reikalavimus Jums reikės sukurti kompleksinę strategiją, kuri atliepia individualius Jūsų verslo ar veiklos poreikius Jūsų asmeninius poreikius – puoselėti kibernetinio atsparumo kultūrą savo versle. Nežinote kaip? Leiskite Skaylink būti Jūsų vedliu ir kompasu TIS2 reikalavimų liūne!
Pagrindiniai TIS2 reikalavimų aspektai

Saugos politikų sukūrimas skirtas sustiprinti sistemų integralumą ir atitinkantis rizikų standartus Jūsų versle.

Išsamių duomenų atsarginių kopijų ir verslo veiklos tęstinumo planų kūrimas, krizių valdymas verslo atsparumo užtikrinimui.

Saugaus bendradarbiavimo su tiekėjais užtikrinimas, siekiant apsaugoti tiekimo grandinės vientisumą.

Tinklų apsaugos strategijų įgyvendinimas, įskaitant pažeidžiamumo valdymą ir atskleidimą.

Protokolai ir procedūros, skirtos iš anksto suvaldyti kibernetinės saugos rizikas.

Teisingų kibernetinės saugos praktikų diegimas ir skatinimas, mokymai, darbuotojų kibernetinio budrumo ugdymas.

Kriptografijos naudojimas, siekiant apsaugoti informaciją ir ryšius.

Darbuotojų apsaugos valdymas, prieigų teisės ir įrenginių kontrolė siekiant apsaugot verslo duomenis.

Kelių dalių autentifikavimo (MFA) ir kitų nuolatinio autentifikavimo metodų diegimas ir įgyvendinimas aukštesniam saugumo lygiui.
Kaip Skaylink užtikrins Jūsų TIS2 (en. NIS2) atitiktį? Konkrečių žingsnių ir priemonių planas
Į kibernetinį saugumą žiūrime kompleksiškai. Naudojame 360° apsaugos principą, idant neliktų jokių pažeidžiamumų.
Nors TIS2 direktyva nauja, mūsų požiūrio į kibernetinę saugą ji nekeičia. Ne vienerius metus užtikriname savo klientų kibernetinį saugumą ir strateginės verslo informacijos apsaugą su tokiais įrankiais ir sprendimais, kaip šifravimas, XDR/EDR ir SIEM. Mūsų sukurtas BTT Armour sprendimas jau dabar atliepia ir įgyvendina apie 80% TIS2 direktyvos reikalavimus.
Svarbiausia – stebėti, aptikti, operatyviai užkardyti (geriausia, automatizuotai) arba eliminuoti grėsmes. Mūsų sprendimai tikrąja to žodžio prasme yra kibernetinio atsparumo šarvai mūsų klientams.

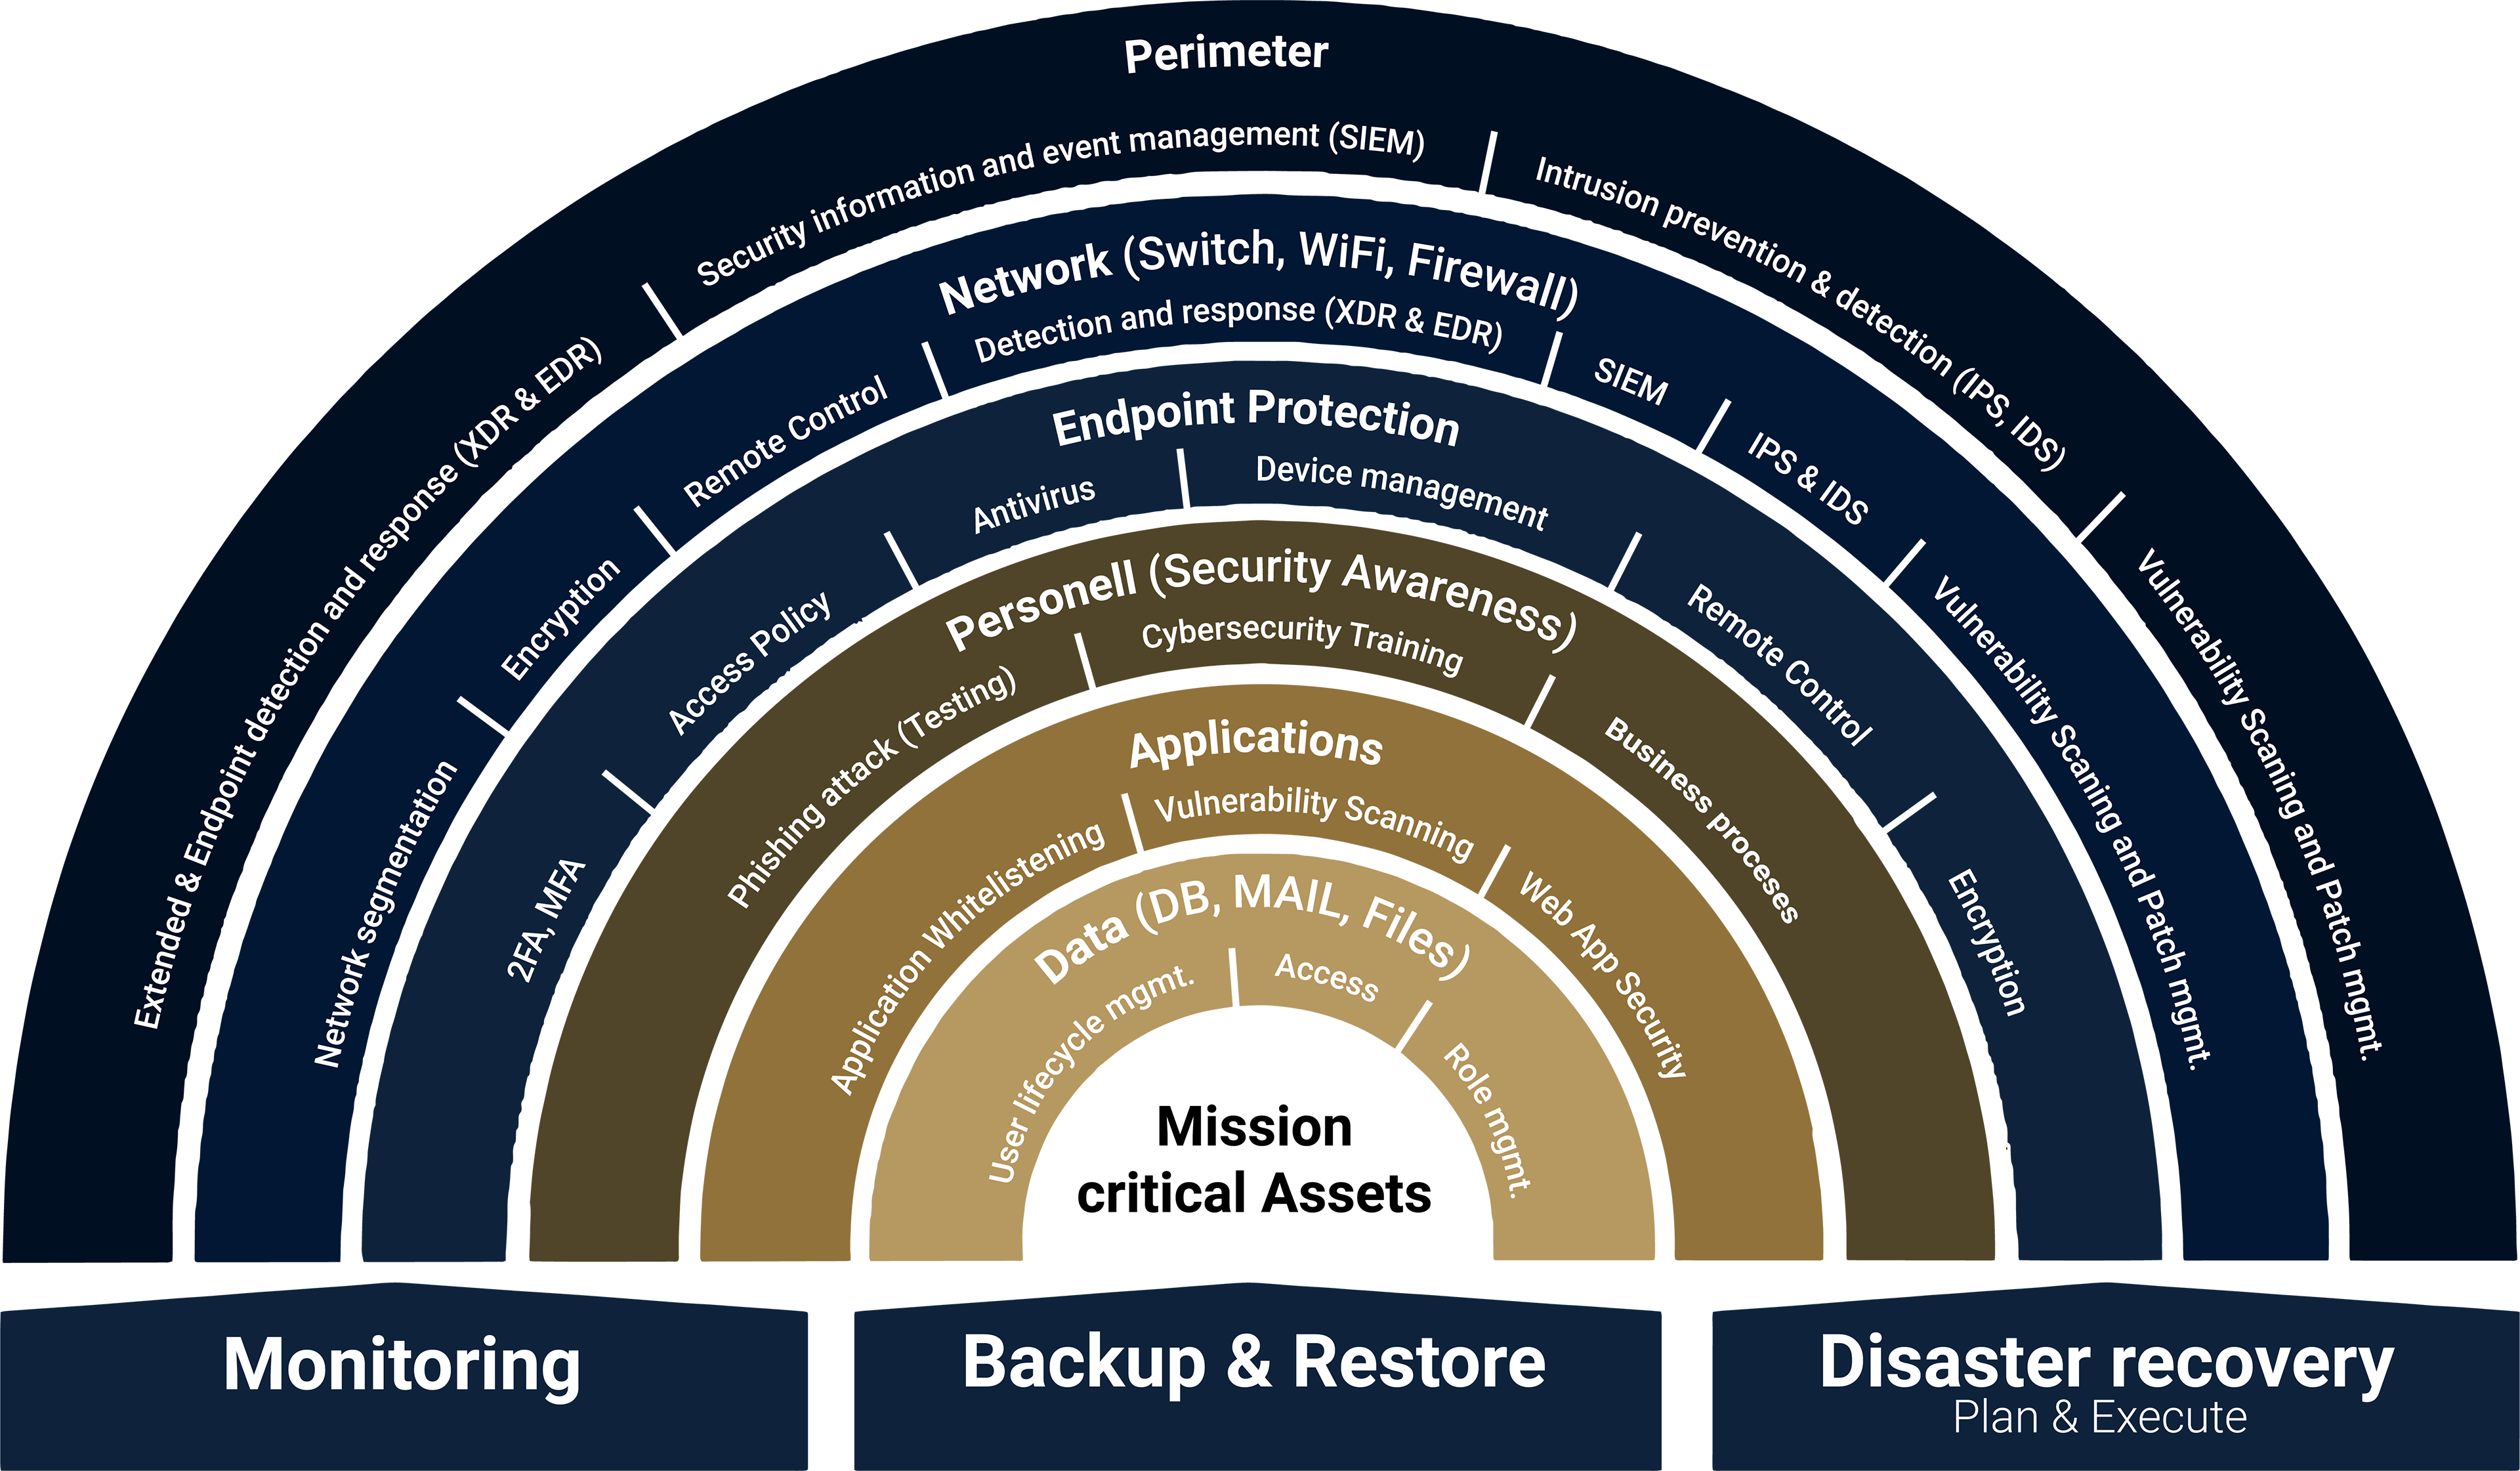
Kaip atrodo kibernetinio saugumo praktikų ir TIS2 direktyvos diegimo eiga?

Tiksliai identifikuojame rizikas ir pasiūlome konkrečias priemones, kaip kiekvieną jų arba visas užkardyti.

Konkrečių saugos priemonių diegimas, pvz. Šifravimo, segmentavimo sprendimai, ugniasienės, idant Jūsų verslo informacija būtų saugi.

Grėsmės akivaizdoje Skaylink turi aiškų Jūsų veiklos tęstinumo užtikrinimo ir veiklos atstatymo planą. Taip pat visus įrankius, kad to neprireiktų.

Kiekviena saugos grandis turi dedikuotą kibernetinio saugumo ekspertą, taip užtikrindami visapusišką Jūsų verslo apsaugą.
Individualizuota Skaylink kibernetinio saugumo samprata

1 žingsnis
Auditas
Dedikuoti kibernetinio saugumo ekspertai atlieka išsamų saugumo auditą, įvertina kibernetinį lauką, nustato pažeidžiamus taškus ir vietas, kurias privaloma tobulinti. Tuo pačiu įsigilina į Jūsų infrastruktūros specifiką, kas leis pasiūlyti efektyviausius įrankius ir sprendimus.

2 žingsnis
Įgyvendinimas ir priežiūra
Vadovaujantis audito išvadomis, pateikiamas konkretus siūlomų diegti priemonių ir sprendimų sąrašas, priklausomai nuo kliento infrastruktūros ir naudojamos programinės įrangos. Pasitvirtinus su klientu priemonės ir sprendimai įdiegiami, bei užtikrinama nuolatinė stebėsena
Kibernetinio saugumo brandos vertinimas – TIS2/NIS2 atitikties paketai su Microsoft M365
Jei Jūsų organizacijai svarbus ir privalomas aukšto lygio kibernetinio saugumo brandos vertinimas ir apžvalga, pirminis vertinimas yra idealus pasirinkimas siekiant nustatyti, ar keliaujate teisingu keliu.
Gilesniam vertinimui, atliepiančiam visus Kibernetinio saugumo įstatymo reguliacinius reikalavimus naudojame analogų Lietuvoje ir pasaulyje neturintį dirbtinio intelekto įrankį „Docu Guru“, kurį sukūrėme patys. „Docu Guru“ perskaito visus Jūsų pateiktus dokumentus, nustato jų trūkumus, pateikia rekomendacijas ir konkrečius darbus, ką privaloma pasidaryti. Tai padeda racionaliai valdyti organizacijos saugumo ir kibernetinio atsparumo lygį, pagrįstai planuotis saugumo biudžetus ir investicijas.
Siekiant atlikti labai išsamų teisinių ir IT priemonių vertinimą, Kibernetinio saugumo visapusiškas auditas siūlo labai detalią analizę, kurios metu nustatomos atitikties spragos, pateikiami įgyvendinimo pasiūlymai visiškai Kibernetinio saugumo įstatymo atitikčiai.
Ar pasirinkome teisingą kryptį?
Norime AI atitikties vertinimo!
Ekspertų parengtas atitikties vertinimas
Pirminis vertinimas
Kibernetinio saugumo įstatymo parengties vertinimas
Giluminis auditas per Kibernetinio saugumo įstatymo reikalavimų prizmę
TIS2 brandos vertinimo priemonė (powered by Microsoft)


Platus atitikties klausimynas (su eksperto pagalba)
Savarankiškai pildomas atitikties klausimynas
Įmonės dokumentacijos auditas, paremtas dirbtinio intelekto sprendimu DocuGuru
Atitikties spragų identifikavimas
Vidinės techninio vertinimo gairės
Įgyvendintų techninių priemonių peržiūra vietoje (on-site)
Biudžetavimo gairės
Atitikties ataskaita
Brandos lygio įvertinimas
Atitikties ataskaita, aprėpianti teisinę dalį ir vidines techninio vertinimo gaires.
Išsami ataskaita, apimantį teisinę ir techninę dalį bei konkrečius sprendimus bei rekomendacijas.
Atlikte pirminį kibernetinės brandos vertinimą ir sužinokite, ar Jūsų įmonei taikomas Kibernetinio saugumo įstatymas.
Pradėti pirminį vertinimą
Mumis pasitiki: